Compliance
Compliance.
Schon eingebaut.
Die meisten KI-Werkzeuge lösen Datenschutz vertraglich: Auftragsverarbeitung, Standardvertragsklauseln, ein Rechenzentrum in Europa. Das kann funktionieren. Es bleibt aber eine Zusage über Daten, die Euer Haus schon verlassen haben. Bei uns bleiben die Daten im Haus. Vom Sensor am Bauteil bis zur Antwort im Chat.
Eure Prüfmappe
Was Ihr in die Hand bekommt.
Für eine Prüfung braucht Ihr Unterlagen. Diese vier bekommt Ihr in jedem Projekt. Und zwar bevor das erste Dokument indexiert wird.
- 01
Technische Beschreibung der Verarbeitung
Welche Daten an welcher Station entstehen, wie sie weitergereicht werden und wo sie liegen bleiben. Der Datenfluss weiter unten ist die Kurzfassung davon.
Verzeichnis und IT-Prüfung - 02
Rollen- und Rechtekonzept
Welche Gruppen es gibt, woher sie kommen und an welcher Stelle die Prüfung greift. Mit der Abfrage, in der die Berechtigung wirkt.
Datenschutzbeauftragte und Revision - 03
Aufstellung der Protokollinhalte
Was protokolliert wird, wie lange es liegt und wer es lesen darf. Getrennt nach Betriebs- und Zugriffsprotokoll.
Betriebsrat und Revision - 04
Angaben für Verzeichnis, Folgenabschätzung und Betriebsvereinbarung
Die Textbausteine, die Ihr in Eure eigenen Dokumente übernehmt, mit den Feldern, die eine Aufsichtsbehörde erwartet.
Verzeichnis, DSFA und Mitbestimmung
Die Unterlagen beschreiben den ausgelieferten Zustand. Schaltet Ihr später externe Modellanbieter oder Werkzeuge mit Internetzugriff frei, ziehen wir sie nach.
Worum es geht
Vier Zusagen. Zum Nachprüfen.
DSGVO ohne Drittlandtransfer
Eure Daten werden nirgendwohin übermittelt. Standardvertragsklauseln, Schrems II und der US CLOUD Act spielen deshalb keine Rolle.
01Rechte bis in den Index
Die Zugriffsprüfung läuft direkt in der Datenbankabfrage. Wer ein Dokument nicht sehen darf, bekommt es auch über die KI nicht zu sehen.
02EU AI Act vorbereitet
Quellenangabe bei jeder Antwort, Protokoll über jeden Agentenschritt, menschliche Freigabe bei kritischen Aktionen, dokumentierter Modellstand.
03ISO 27001 angestrebt
Wir bauen unser Managementsystem nach der Norm auf und streben die Zertifizierung an.
04Die Grundfrage.
Wo liegen Eure Daten, während das System damit arbeitet?
Datenfluss
Sechs Stationen. Alle in Eurem Haus.
Ein Messwert am Bauteil und ein Satz in einem Konstruktionsbericht sind beide Betriebsgeheimnisse. Beide lassen sich über die Schicht oder den Autor einer Person zuordnen, und beide sind nicht mehr geschützt, sobald sie das Haus verlassen. Deshalb behandeln wir sie gleich.
- 01
Rohsignale bleiben auf der Probe.
Weitergegeben werden nur verdichtete Kennwerte und nicht der Datenstrom selbst.
- 02
Der Node hat keine Fernwartungstür.
Der Node ist ein Mikrocontroller ohne Betriebssystem im gewohnten Sinn. Er kann nur, was in seiner Firmware steht, und die haben wir selbst geschrieben.
- 03
Der Hub braucht kein Internet.
Der Hub ist ein Rechner vor Ort, an dem die Messreihen zusammenlaufen. Wir haben ihn für Werke ohne Außenanbindung ausgelegt.
- 04
Jeder Abschnitt trägt seine Berechtigten.
Dokumente, Mails und Auswertungen werden auf Eurem Server zerlegt und durchsuchbar gemacht, inklusive der Liste derer, die sie sehen dürfen.
- 05
Das Modell läuft im selben Gerät.
Wir nutzen offene Modelle, die auf Eurer GPU laufen. Das Modell sieht nur Abschnitte, für die der Fragende berechtigt ist.
- 06
Jede Antwort führt ihre Quellen mit.
Ein Klick öffnet die belegte Stelle im Originaldokument. Jede Antwort ist damit nachprüfbar.
Eure Infrastruktur MINERVA Probe am Bauteil MINERVA Node in Maschinennähe MINERVA Hub im Werk LOKI Index auf Eurem Server LOKI Modell auf Eurer GPU LOKI Antwort mit Beleg
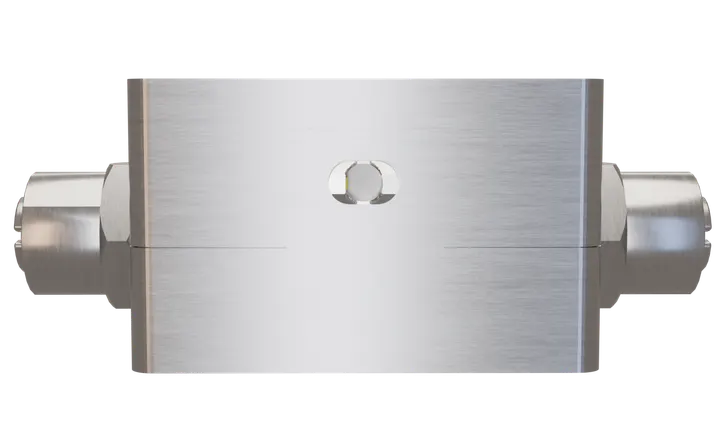
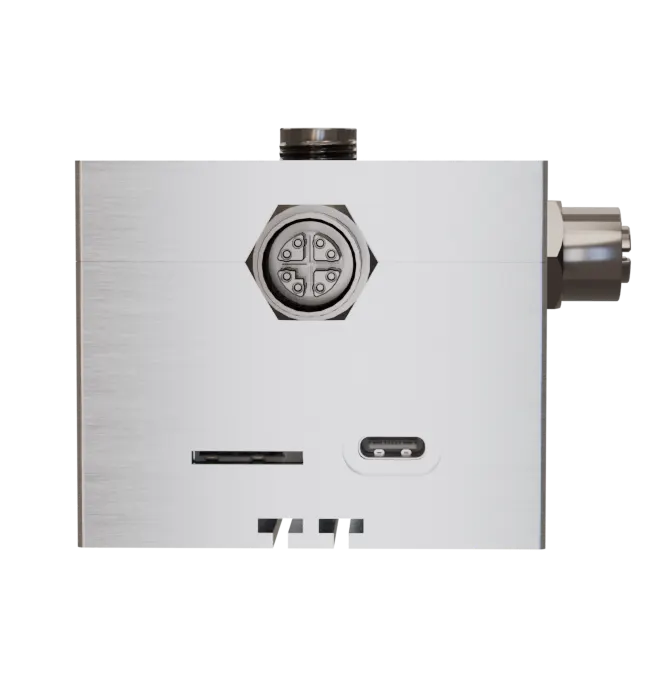
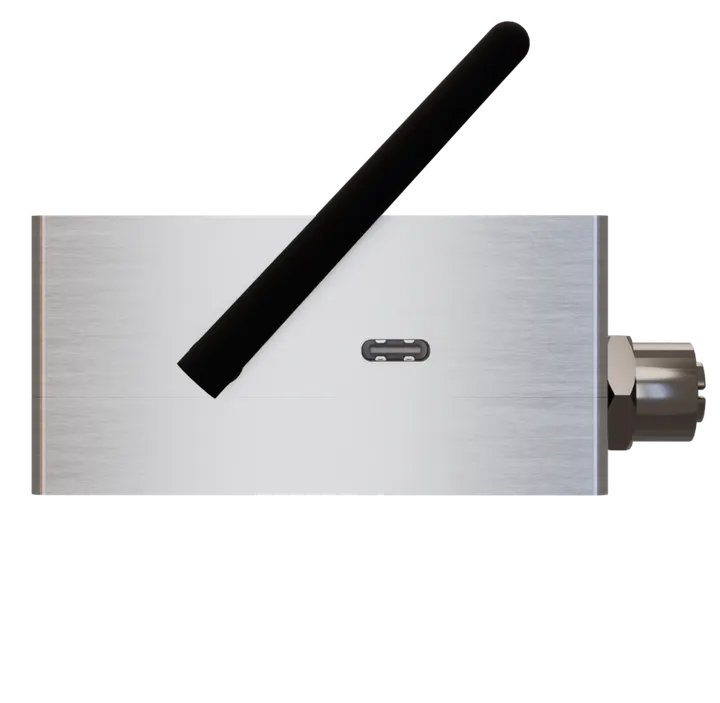
Null ausgehende Verbindungen im Regelbetrieb.1
Zugriffskontrolle
Was jemand nicht sehen darf, findet er nicht.
Viele Systeme filtern Berechtigungen erst in der Oberfläche. Dann hat das Modell den Inhalt schon gelesen und kann ihn zusammenfassen, umschreiben oder zitieren. Bei uns läuft die Prüfung im selben Datenbankbefehl, der nach Ähnlichkeit sortiert und die besten Treffer auswählt. Ein Abschnitt ohne Berechtigung kommt im Ergebnis gar nicht vor.
Der Werkstudent
Nur das, was für seine Gruppe freigegeben ist.
Seine Suchanfrage nimmt die Liste seiner Berechtigungen mit in die Datenbank. Ein Dokument aus der Geschäftsführung taucht in seinem Ergebnis deshalb gar nicht auf.
Der Abteilungsleiter
Er bekommt keine Antwort, weil es keinen Treffer gibt.
Das Modell hat die Gehaltsdaten nie gesehen und hat deshalb keine Grundlage für eine Antwort. In einer Prüfung könnt Ihr genau das nachweisen.
Die Kollegin aus dem Vertrieb
Aus Euren bestehenden Gruppen.
Gruppen kommen aus Microsoft Entra ID, Dokumentrechte aus SharePoint einschließlich vererbter Ordnerrechte. Mails und Kalender werden mit ihren eigenen delegierten Rechten gelesen. Sie sieht also nur, was sie in Microsoft 365 auch sehen darf.
Die Revisorin
Ja, ohne uns zu fragen.
Dokumentenbewegungen, Rechteänderungen und jeder Zugriff auf ein externes Modell stehen im Protokoll auf Eurem Server. Von uns braucht sie dafür nichts, denn bei uns liegen keine Daten.
Protokolle und Fristen
Alles protokolliert. Die Fristen bestimmt Ihr.
Für Verzeichnis und Betriebsvereinbarung braucht Ihr diese Aufstellung. Sie liegt jedem Projekt bei, hier steht sie in Kurzform.
| Protokoll | Was darin steht | Aufbewahrung |
|---|---|---|
| Dokumentenbewegungen | Welches Dokument wann in welche Wissensdatenbank kam oder sie verlassen hat, mit handelnder Person und Zeitpunkt. | Ihr legt sie fest |
| Rechteänderungen | Wer eine Gruppe oder eine Freigabe geändert hat, wann, und was vorher galt. | Ihr legt sie fest |
| Zugriffe auf externe Modelle | Jeder Aufruf eines freigeschalteten externen Anbieters samt Prüfergebnis von HEIMDALL. Im ausgelieferten Zustand bleibt diese Zeile leer, weil es keine Aufrufe gibt. | Ihr legt sie fest |
| Agentenläufe | Jeder Schritt eines Laufs, auch der abgebrochene: welche Quelle gezogen, welches Werkzeug benutzt wurde. | Ihr legt sie fest |
| Chatverläufe | Frage, Antwort und die zitierten Quellen. Sichtbar nur für die Person selbst und für Rollen, denen Ihr das Lesen erlaubt. | Ihr legt sie fest |
Alle Protokolle liegen auf Eurem Server. Wer sie lesen darf, legt Ihr in Eurem Rollenkonzept fest. Wenn Ihr etwas löscht, ist es weg, denn außerhalb Eures Hauses gibt es keine zweite Kopie, aus der sich etwas wiederherstellen ließe.
Externe Modelle
Wenn doch einmal etwas rausgeht.
Manche Aufgaben laufen mit einem großen Cloud-Modell besser. Deshalb könnt Ihr externe Anbieter einbinden. Ab Werk sind sie abgeschaltet, Ihr schaltet sie im Dashboard frei, und jeder Aufruf wird vorher geprüft. Diese Prüfung übernimmt HEIMDALL. HEIMDALL ist in LOKI eingebaut und liest vor jedem Aufruf die vollständige Anfrage, also die Frage des Nutzers und die Dokumentauszüge, die die Suche dazugestellt hat. Die Auszüge sind dabei der wichtigere Teil, denn Personennamen stehen meist dort und selten in der Frage.
01
Erkennen
Microsoft Presidio und ein lokal ausgeführtes Sprachmodell für Eigennamen finden Namen, Adressen und Kennungen. Dazu Muster, die Ihr selbst festlegt: Auftragsnummern, Bauteilnummern, Maschinen-IDs, Beträge.
02
Entscheiden
Der Nutzer sieht im Chat, was erkannt wurde, und wählt: geschützt senden, lokal verarbeiten oder abbrechen. Alternativ ersetzt eine Richtlinie die Treffer automatisch und ohne Rückfrage.
03
Protokollieren
Jeder Aufruf landet mit Nutzer, Modell, Zeitpunkt und Prüfergebnis im Protokoll, auch der abgebrochene.
Was das Haus verlässt IGNAITE Cloud-KI
Eure Dokumente und Messdaten ✕ ✓
Eure Fragen und Prompts ✕ ✓
Nutzungstelemetrie ✕ ✓
Lizenz- oder Aktivierungsabfrage ✕ ✓
Update-Prüfung im Betrieb ✕ ✓
Trainingsdaten aus Eurem Bestand ✕ ✓
Diese sechs Punkte sind technisch ausgeschlossen, denn im Code gibt es keinen Weg dorthin. Wenn Ihr einen externen Anbieter freischaltet, gilt das für diesen einen Weg nicht mehr. Dann greift der Filter oben.
Wie HEIMDALL Sensibles durch Platzhalter ersetzt, Antworten lokal zurückübersetzt und Regeln aus Euren Richtlinien kompiliert, steht auf der Produktseite.
HEIMDALL ansehenSieht ein Modellanbieter Eure Namen?
Ab Werk nicht.
Ab Werk ist kein Anbieter eingebunden. Wenn Ihr einen freischaltet, ersetzt HEIMDALL erkannte Namen durch Platzhalter. Bei einem Anbieter außerhalb der EU gelten dann wieder die Regeln zum Drittlandtransfer. Deshalb ist die Voreinstellung „aus“.
Löschung
Gelöscht heißt gelöscht. Überall.
Die Rechte auf Auskunft, Berichtigung und Löschung nach Art. 15 bis 17 DSGVO gelten auch, wenn ein Text schon in Vektoren zerlegt ist. Viele Systeme haben hier ein Problem: Das Dokument ist gelöscht, aber seine Einbettungen liegen weiter im Index und tauchen als Treffer wieder auf. Bei uns hängt das Entfernen der Vektoren direkt am Löschvorgang der Datenbank. Das gilt auch, wenn ein Dokument in einer Sammellöschung oder zusammen mit einer ganzen Wissensdatenbank gelöscht wird.
Datei Aus dem Speicher entfernt. Es gibt keinen Papierkorb, aus dem sie zurückkehrt.
Textabschnitte Alle aus dem Dokument abgeleiteten Abschnitte werden mitgelöscht.
Einbettungen Die Vektoren verschwinden aus dem Index, auf jedem Löschweg, auch bei Sammel- und Folgelöschungen.
Abbildungen Extrahierte Bilder und Tabellen werden zusammen mit ihrer Quelle entfernt.
Berechtigungen Die Rechtekanten des Dokuments werden aufgeräumt, damit keine verwaisten Verweise bleiben.
Zitate Eine gelöschte Quelle kann in keiner späteren Antwort mehr auftauchen.
Fristen für Chatverläufe und Protokolle legt Ihr fest, passend zu Eurem Löschkonzept und zu dem, was die Betriebsvereinbarung vorsieht. Was Ihr auf Eurem Server löscht, ist endgültig weg, denn bei uns gibt es keine Cloud-Instanz und kein Backup davon.
Für Sitzungen geht SAGA noch einen Schritt weiter: Am Ende bleibt, wenn Ihr wollt, nur das Protokoll. Ton, Transkript und Fragen werden hart gelöscht, ohne Papierkorb und mit Löschbericht.
SAGA ansehenIm Detail
Fünf Fragen, die uns Prüfer regelmäßig stellen.
Ab hier wird es technisch und vertraglich. Für einen Überblick reicht der Teil bis hierher. Wenn Ihr das System prüft, findet Ihr hier die Antworten so genau, wie eine Sicherheitsprüfung sie braucht.
Offene Modelle. Frei austauschbar.
Was wir trotzdem vertraglich regeln.
Was der Betriebsrat sehen und abschalten kann.
Wo gar keine personenbezogenen Daten anfallen sollen.
Rechtsrahmen
Vier Regelwerke. Und wo wir stehen.
DSGVO
Baulich erfüllt
Die Architektur nimmt die schwierigen Fragen vorweg: kein Drittlandtransfer (Art. 44 ff.), keine Auftragsverarbeitung für die Verarbeitung selbst (Art. 28 gilt nur für unsere Fernwartung), technische und organisatorische Maßnahmen nach Art. 32 auf Eurer eigenen Infrastruktur. Betroffenenrechte nach Art. 15 bis 17 greifen bis in den Vektorindex. Für das Verzeichnis der Verarbeitungstätigkeiten (Art. 30) und eine etwaige Datenschutz-Folgenabschätzung (Art. 35) liefern wir die technische Beschreibung zu.
EU AI Act
Im Produkt angelegt
Für Hochrisiko-Anwendungen verlangt die Verordnung unter anderem Protokollierung, technische Dokumentation, menschliche Aufsicht und Transparenz gegenüber Nutzern. Diese Bausteine sind Teil des Produkts und keine späteren Zusatzmodule: Quellenangabe bei jeder Antwort, Protokoll über jeden Agentenschritt, Freigabe durch einen Menschen bei kritischen Aktionen, dokumentierter Modellstand. Wie ein konkreter Einsatz einzustufen ist, hängt vom Anwendungsfall ab. Das entscheidet Ihr, wir liefern die Nachweise.
ISO/IEC 27001
Zertifizierung angestrebt
Wir bauen unser Informationssicherheits-Managementsystem nach der Norm auf und streben die Zertifizierung an. Schon vorhanden sind dokumentierte Rollen- und Rechtekonzepte, die Protokollierung jedes Zugriffs, ein definierter Patch- und Update-Prozess und die Notfallwiederherstellung. Den aktuellen Stand zeigen wir Euch im Erstgespräch, auch was noch fehlt.
NIS2
Eure Einstufung, unsere Zuarbeit
Viele Industrieunternehmen fallen erstmals unter die verschärften Anforderungen an Risikomanagement, Meldewege und Lieferkettensicherheit. Ein System, das ohne Außenanbindung läuft und dessen Bestandteile Ihr benennen könnt, ist dabei leichter zu begründen als ein Dienst, der Daten an einen Anbieter weitergibt. Ob und wie Ihr betroffen seid, klärt Eure Rechtsabteilung; die technische Beschreibung dafür bekommt Ihr von uns.
Häufige Rückfragen
Ihr habt Fragen? Hier sind Antworten.
Brauchen wir einen Auftragsverarbeitungsvertrag?
Für die Verarbeitung selbst nicht, denn sie läuft ohne uns auf Eurer Hardware. Für Fernwartung, Support und Updates ja; den schließen wir nach Art. 28 DSGVO. Wer den Betrieb selbst übernimmt und die Fernwartung abschaltet, braucht auch den nicht.
Landen unsere Daten in einem Modelltraining?
Nein. Es gibt keinen technischen Weg dorthin: Das Modell läuft lokal, es sendet nichts zurück, und wir haben keinen Zugriff auf Eure Inhalte. Wenn Ihr einen externen Anbieter freischaltet, gelten dessen Bedingungen. Deshalb ist die Voreinstellung „aus“ und jeder Aufruf wird protokolliert.
Sieht ein Mitarbeiter über die KI Dokumente, die er sonst nicht sehen darf?
Nein, und das hängt nicht von einer Einstellung ab. Die Zugriffsprüfung läuft in der Suchabfrage auf den Index: Ein Abschnitt, für den jemand nicht berechtigt ist, kommt in seinem Ergebnis gar nicht vor. Das Modell bekommt ihn nie zu sehen und kann ihn folglich auch nicht zusammenfassen oder zitieren.
Wie löschen wir Daten wieder heraus?
Über das Dashboard. Ein gelöschtes Dokument verschwindet zusammen mit seinen Abschnitten, Einbettungen und Abbildungen aus dem Index, auch dann, wenn es in einer Sammellöschung oder mit einer ganzen Wissensdatenbank entfernt wird. Da es keine zweite Kopie außerhalb Eures Servers gibt, ist die Löschung damit vollständig.
Was passiert bei einem Audit?
Ihr greift auf das Protokoll auf Eurem Server zu. Es enthält Dokumentenbewegungen mit handelnder Person und Zeitpunkt, Rechteänderungen sowie jeden Zugriff auf ein externes Modell samt Prüfergebnis von HEIMDALL. Jede Antwort führt zusätzlich ihre Quellen mit. Für Sitzungen hält der Löschbericht von SAGA fest, was gelöscht wurde, wann und von wem. Von uns braucht Ihr dafür nichts, denn bei uns liegen keine Daten.
Ist der Betrieb ohne Internet möglich?
Ja, vollständig. Sprachmodell, Einbettungen und Nachsortierung liegen lokal vor, es wird nichts nachgeladen. Auch die Sensorik im Werk kommt ohne Außenanbindung aus, und SAGA erkennt Sprache und entwirft Protokolle auf einem Rechner im Haus. Für Support und Updates gibt es eine Fernwartung, die Ihr kontrolliert und jederzeit deaktivieren könnt.
Wer bei Euch kann auf unser System zugreifen?
Nur über die Fernwartung, nur wenn sie eingeschaltet ist, und jeder Zugriff steht im Protokoll. Einen anderen Zugang gibt es nicht, also keine Hintertür und keine Cloud-Konsole.
Was ist mit dem US CLOUD Act?
Er greift bei Anbietern, die Daten für Euch verarbeiten. Da niemand Eure Daten verarbeitet außer Ihr selbst, gibt es keinen Adressaten für eine Herausgabeanordnung.
Woher weiß das System, wer was sehen darf?
Aus Euren bestehenden Strukturen. Gruppen kommen aus Microsoft Entra ID, Dokumentrechte aus SharePoint einschließlich vererbter Ordnerrechte, der Rest lässt sich manuell pflegen. Mails und Kalender werden mit den Rechten des angemeldeten Nutzers gelesen.
Sind Maschinendaten überhaupt personenbezogen?
Oft ja. Ein Messwert mit Zeitstempel lässt sich über den Schichtplan einer Person zuordnen. Deshalb behandeln wir Maschinendaten wie Dokumente: Sie bleiben im Werk, und weitergegeben werden nur verdichtete Kennwerte.
Bekommen wir die Unterlagen für unsere Dokumentation?
Ja. Technische Beschreibung der Verarbeitung, Aufstellung der Protokollinhalte, Rollen- und Rechtekonzept und die Angaben, die Ihr für Verzeichnis, Folgenabschätzung und Betriebsvereinbarung braucht.
Läuft auch ohne uns weiter.
Noch offene Fragen?
Wir gehen Eure Anforderungen gemeinsam durch, mit Eurer IT-Leitung, Eurem Datenschutzbeauftragten, Eurem Betriebsrat oder wer sonst damit befasst ist. Bringt Euren Fragenkatalog mit, wir gehen ihn Punkt für Punkt durch.
- Aussagen zum Datenfluss beziehen sich auf den ausgelieferten Zustand: ohne freigeschaltete externe Modellanbieter, ohne Microsoft-365-Anbindung (SharePoint, Entra ID, Outlook) und ohne Werkzeuge, die ins Internet greifen (etwa die Websuche). Wird ein externes Modell freigeschaltet, prüft HEIMDALL diesen Weg wie oben beschrieben, und der Aufruf wird protokolliert.
- Die Verschlüsselung der Datenträger und die TLS-Terminierung liegen in Eurer Infrastruktur. Wir beschreiben, was das System mitbringt. Eure Betriebsumgebung haben wir nicht abgenommen.
- ISO/IEC 27001: Zertifizierung angestrebt, zum Zeitpunkt dieser Seite nicht erteilt. Den aktuellen Stand legen wir im Erstgespräch offen.